MongoDB 不用登录就能打崩副本集:9.5 分预认证 UAF 解析
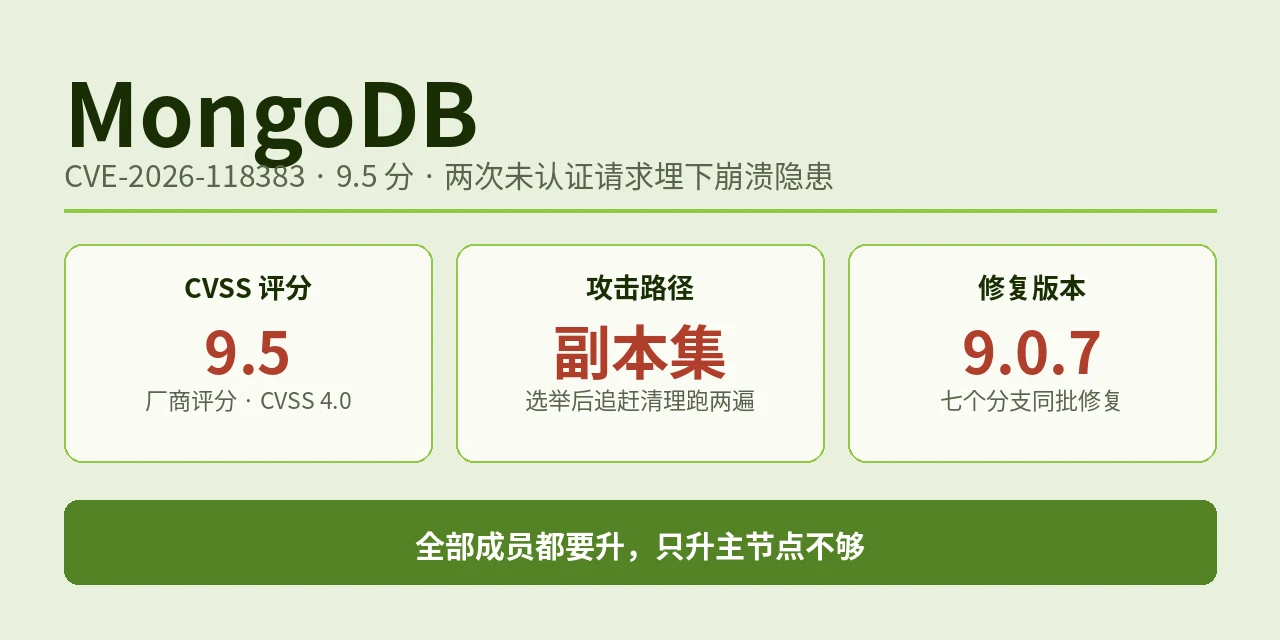
11 月 10 日,MongoDB 发布安全更新,修复 CVE-2026-118383,厂商(MongoDB,CNA)评分 CVSS 4.0 9.5 分(CVSS 3.1 9.0 分)。这是一个副本集主节点追赶(catch-up)阶段的 use-after-free,未认证的请求就能埋下隐患,等到一次选举把目标节点推上主位,服务器直接崩溃;特定条件下还能执行任意代码。11 月 11 日,Datadog Security Labs 公开分析,并在实验室复现了崩溃 [2]。
先把限制说在前面,免得读完产生错觉:第一,崩溃是 Datadog 在实验室复现的,代码执行没有复现出来,「特定条件下可执行任意代码」是厂商的评估,不是已证实的利用;第二,触发要赶上选举与追赶的时间窗口,攻击者控制不了这个窗口,这也是 CVSS 4.0 里攻击复杂度标为高(AC:H)的原因;第三,单机 mongod 不走这条路径,不受影响;第四,文中分数是厂商评分,NVD 的独立评分是 CVSS 3.1 10.0 分,两者口径不同,别混用。
01 洞在哪:追赶结束时的清理跑了两遍
副本集选出新主之后,新主先把落下的写操作补齐(catch-up),补完才开始接受新写。CVE-2026-118383 的问题出在追赶结束时的清理上:未认证的客户端发两条带 readConcern.afterOpTime 的 ping 请求,就能在成员上留下两个不会过期的「等待者」(waiter),它们一直挂到重启、回滚或退位。
之后如果这个成员先落后、又在一次选举里胜出当上新主,追赶结束时清理会跑两遍,第二次碰到的是已经释放的内存,进程直接段错误崩溃,还没来得及接受任何写操作。Datadog 在 8.0.34 的四节点副本集上复现了这次崩溃,崩溃堆栈指向 CatchupState::abort_inlock();同一套操作打在 8.0.37 上,两条请求直接被拒为 Unauthorized,服务器安然无恙。
修复改了两处:追赶结束的回调只处理当前有效的追赶状态;只有内部用户才能发 readConcern.afterOpTime。MongoDB 说这个洞是内部发现的,公告时没有已知的利用尝试。
02 谁受影响:副本集成员,单机没事
| 分支 | 影响版本 | 修复版本 |
|---|---|---|
| 9.0 | 9.0.0–9.0.6 | 9.0.7 |
| 8.3 | 8.3.0–8.3.15 | 8.3.16 |
| 8.0 | 8.0.0–8.0.36 | 8.0.37 |
| 7.0 | 7.0.0–7.0.47 | 7.0.48 |
| 6.0 | 6.0.0–6.0.29 | 6.0.30 |
| 5.0 | 5.0.0–5.0.34 | 5.0.35 |
| 4.4 | 4.4.0–4.4.31 | 4.4.32 |
影响的是副本集成员,包括分片集群里做分片和配置服务器的副本集。单机 mongod 从不经过选举后的追赶,不受这个洞影响。8.2 分支已于 7 月 31 日 EOL,不再有修复,跑 8.2 的要升级分支。
还有个容易踩的坑:修补要升全部成员,只升主节点不够——埋下等待者的是任何一个成员,下次选举把它推上主位时照样崩。离线容器和维护时下线的成员也要算进去。
03 同批还有 25 个洞
9.0.7 这批一共修了 26 个安全缺陷,领头的是 118383 和 9.1 分的 CVE-2026-120808。120808 的具体机制本文不展开,只记一笔:同批升级时它也一起修了,别只盯着 118383 一个编号。
04 DBA 该做什么
先升级,再收暴露面,分四条:
| 序号 | 动作 | 说明 |
|---|---|---|
| 01 | 升级全部成员 | 按分支升到 9.0.7 / 8.3.16 / 8.0.37 / 7.0.48 / 6.0.30 / 5.0.35 / 4.4.32,升完逐节点核对运行版本 |
| 02 | Atlas 用户走维护窗口 | Atlas 集群会在维护窗口自动升级,推迟维护的尽快手动升级 |
| 03 | 收网络暴露面 | 27017 只对需要的系统开放,未打补丁之前这是唯一的缓解 |
| 04 | 查日志 | 找未认证 ping 请求里带异常 readConcern.afterOpTime 的记录,以及成员两次退出追赶(日志 ID 21363)后跟致命信号的痕迹 |
05 利用状态
| 时间 | 事件 |
|---|---|
| 2026-10-30 | MongoDB 写好两处修复 |
| 2026-11-10 | CVE 公布,修复版发布 |
| 2026-11-11 | Datadog 公开分析,在 8.0.34 复现崩溃 |
| 截至 11-22 发稿 | 未进 KEV,EPSS 约 0.88%(2026-11-21 查询),没有公开的在野利用报告;代码执行未被复现 |
一句提醒:这个洞最麻烦的不是 9.5 分本身,是它专挑系统最脆弱的时候发作——崩溃发生在故障切换、节点刚当选主位的那一刻,正是集群已经承压的时候。埋下等待者不需要登录,暴露在公网上的副本集成员不要久留。
参考资料
[1] MongoDB 社区安全公告(2026-11-10):https://www.mongodb.com/community/forums/t/important-mongodb-security-update-available-action-required-november-10-2026/344843
[2] Datadog Security Labs:CVE-2026-118383: Use-after-free vulnerability in MongoDB:https://securitylabs.datadoghq.com/articles/cve-2026-118383-mongodb-server-use-after-free/
[3] NVD:CVE-2026-118383:https://nvd.nist.gov/vuln/detail/CVE-2026-118383
[4] FIRST EPSS(2026-11-21 查询):https://api.first.org/data/v1/epss?cve=CVE-2026-118383
原文作者: liups.com
原文链接: https://liups.com/posts/94d0f038/
许可协议: 知识共享署名-非商业性使用 4.0 国际许可协议