655 个补丁:Oracle 11 月 CPU 大盘点,三个 9.9 分
文章目录
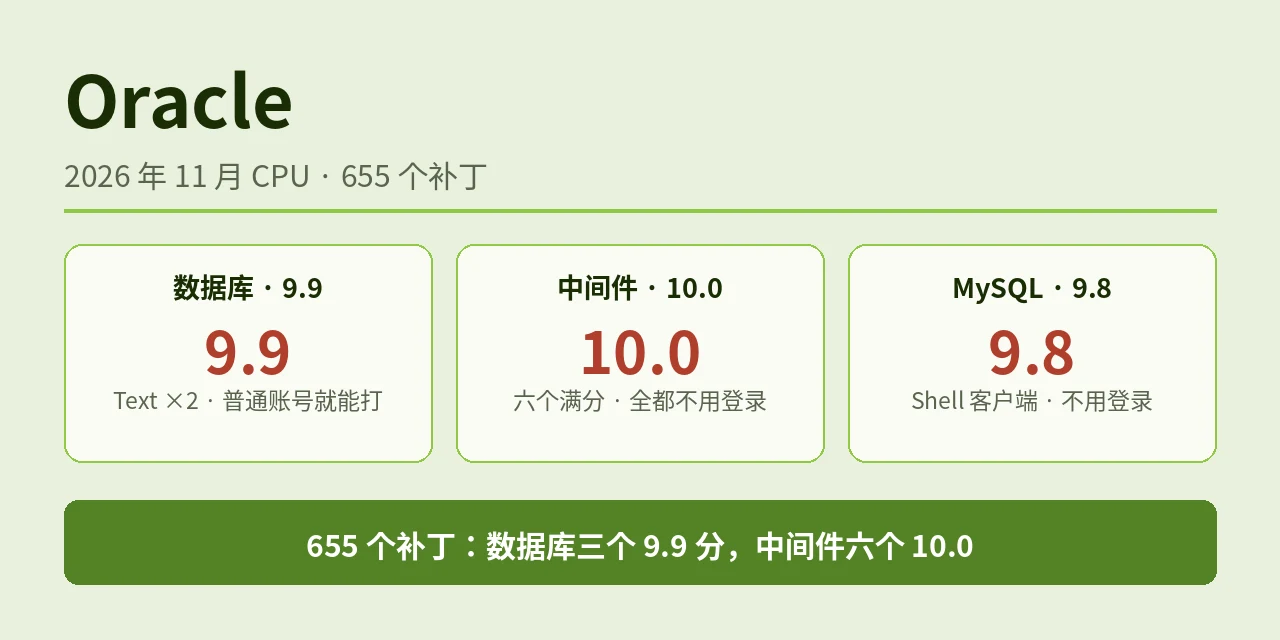
11 月 17 日,Oracle 发布 2026 年 11 月关键安全补丁更新(CSPU),一共 655 个新安全补丁 [1]。预告说是 652,正式版多了 3 个。数据库这边最重:三个 9.9 分,都在 Oracle Database Server,都是普通账号就能打。中间件那边更重:六个满分 10.0,全都不用登录。MySQL、APEX、Java 也各有高危。这篇把这次 CPU 里值得 DBA 和运维注意的部分盘一遍。
先说一个限制:Oracle 从不公开漏洞的机制细节——没有 CWE、没有描述、没有修复提交,NVD 也还没收录这批 CVE(刚发一天,记录还是 RESERVED 状态)。所以这篇不讲具体怎么打,只按 Oracle 自己的风险矩阵说:哪些 CVE、什么组件、要什么权限、影响多大、影响哪些版本。能讲机制的,等 NVD 收录或有研究员披露再补。
01 数据库:三个 9.9 分,普通账号就能打
这次 CPU 的数据库部分一共 7 个补丁,其中 3 个能不登录打(分数低一些),3 个是 9.9 分 [1]:
| CVE | 组件 | 权限 | 协议 | 评分 | 影响版本 |
|---|---|---|---|---|---|
| CVE-2026-114819 | Oracle Text | Create Session | Oracle Net | 9.9 | 19.3–19.32、21.3–21.24、23.4.0–23.26.3 |
| CVE-2026-114848 | Oracle Text | Create Session | Oracle Net | 9.9 | 19.3–19.33、21.3–21.24、23.4.0–23.26.3 |
| CVE-2026-114822 | RDBMS | Create Session | Oracle Net | 9.9 | 23.4.0–23.26.4(只影响 23ai) |
三个的 CVSS 向量一模一样:AV:N/AC:L/PR:L/UI:N/S:C,机密性、完整性、可用性全是 High。PR:L 是 Create Session——数据库里最基础的权限,任何能登录的账号都有。S:C(Scope Changed)的意思是影响超出了出问题的组件本身。对数据库来说,这通常意味着攻击的影响能越出数据库、波及宿主机。Oracle 没有公开机制细节,所以这里不写具体怎么打,只按风险矩阵说能打到什么程度:一个普通账号,远程,低复杂度,不用用户交互,就能对数据库造成全面影响。
两个 Oracle Text 的 9.9 影响 19c、21c 和 23ai 三个大版本,覆盖面最广。RDBMS 那个(114822)只影响 23ai,19c 和 21c 不用管它。Oracle Text 是数据库的全文搜索组件,很多库都装了它,不用额外配置就能打——Create Session 加 Oracle Net 就够了。
另外 3 个能不登录打的数据库漏洞分数低一些:CVE-2026-72897(RDBMS 的 OpenSSL,TLS,7.5 分)、CVE-2026-115557(RDBMS 内嵌的 Python,7.4 分)、CVE-2026-64607(RDBMS 的 Apache HttpClient,HTTP,4.3 分)。分数不高,但不用登录,暴露在公网上的数据库也得注意。
02 中间件:六个 10.0,全都不用登录
这次 CPU 分数最高的地方不在数据库,在 Fusion Middleware:一共 71 个补丁,六个满分 10.0,而且全都不用登录 [1]:
| CVE | 产品 | 组件 | 协议 | 评分 |
|---|---|---|---|---|
| CVE-2026-114835 | Oracle Access Manager | Admin Console | HTTP | 10.0 |
| CVE-2026-91500 | Oracle Access Manager | Authentication Engine | HTTP | 10.0 |
| CVE-2026-91510 | Oracle Access Manager | Authentication Engine | HTTP | 10.0 |
| CVE-2026-114824 | Oracle Platform Security for Java | Centralized Thirdparty Jars | HTTP | 10.0 |
| CVE-2026-91569 | Oracle WebLogic Server | TopLink Integration | HTTP | 10.0 |
| CVE-2026-114784 | Oracle BI EE | Platform Security | HTTP | 10.0 |
六个的向量也是一样的:AV:N/AC:L/PR:N/UI:N/S:C,三项全 High。Access Manager 是身份认证组件,三个 10.0 里两个在认证引擎上——认证组件本身被绕过,后果不用多说。WebLogic 的 10.0 在 TopLink 集成上,另外还有五个 9.8(91570、91583、91456、91470、91585,TopLink 和 Core),也都是不用登录。中间件暴露在公网上的,这六个 10.0 应该排在数据库 9.9 之前打——因为它们连账号都不用。
03 APEX、ORDS 与 MySQL:9.8 扎堆
APEX 这次两个补丁,都是 9.8,都不用登录 [1]:CVE-2026-114849 和 CVE-2026-114850,组件都是 General,HTTPS 协议,影响 24.1.22、24.2.21、26.1.5、26.2.0。114849 同时影响 ORDS(Oracle REST Data Services),在 ORDS 那边也是 9.8。ORDS 一共 8 个补丁,5 个能不登录打,除了 114849 还有 9.6 分的 114856(要用户点一下,UI:R)和 8.8 分的 114857(PL/SQL Gateway,要低权限账号)。
MySQL 这次 10 个补丁,3 个能不登录打 [1]:
- CVE-2026-115557,9.8 分——MySQL Shell 的 Python 客户端,不用登录,HTTP 协议,只影响 26.10.0。注意这个 CVE 号和数据库那个 RDBMS Python 7.4 是同一个:同一个 CVE,在不同产品里的分数不一样,因为攻击面不一样。MySQL Shell 是客户端工具,装了它的机器也要升,不只是服务器。
- CVE-2026-114952,9.1 分——MySQL Server 的客户端程序,不用登录,MySQL 协议,影响 8.4.0–8.4.13、9.7.0–9.7.4、26.10。
- CVE-2026-92392,8.1 分——Server 的打包组件(curl),不用登录,HTTP/2。
剩下几个 7.2 分的(Logging、Optimizer、Replication)都要高权限账号(PR:H),门槛高得多,排后面。
04 Java4Shell:9.2 分还是传闻
这次 CPU 之前还有一条传闻:Cloudflare 的 Zero Wire 简报和 Datadog 报告说,OpenJDK 有一个未授权远程代码执行漏洞,叫 Java4Shell,CVE-2026-114938,CVSS 4.0 9.2 分,是越界写,影响 17.0.6 及之后的版本 [3]。但到发稿时,这条还没实锤:CVE 记录还是 RESERVED,没有公开描述;Oracle 的通告里 Java SE 的 11 个补丁最高只有 8.1 分,没有点名 114938;watchTowr 的研究员公开提醒过,细节还没确认;OpenJDK 漏洞组到写稿时也没发比 10 月 24 日更新的东西 [4]。
Oracle 这次确认的 Java SE 补丁是 11 个,全都能不登录打,最高 8.1 分。修复版是 8u513、11.0.33.1、17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1 [1]。结论:9.2 分先当传闻看,别写成定论;但 Java 该升还是得升,11 个已确认的漏洞都是不用登录就能打。
05 影响范围与修复版本
这次 CPU 覆盖的产品线很广,关键的版本范围 [1]:
- 数据库:19.3–19.33、21.3–21.24、23.4.0–23.26.4。三个 9.9 里,114819 是 19.3–19.32,114848 是 19.3–19.33,114822 只影响 23ai。
- APEX:24.1.22、24.2.21、26.1.5、26.2.0。ORDS:24.2.0–26.3.0。
- MySQL Server:8.4.0–8.4.13、9.7.0–9.7.4、26.10;MySQL Shell:26.10.0。
- WebLogic / Access Manager:12.2.1.4.0、14.1.1.0.0、14.1.2.0.0、15.1.1.0.0。
- Java SE:升到 8u513、11.0.33.1、17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1。
Oracle 的建议是尽快打补丁,留在受支持的版本上。补丁的具体版本和安装说明在 My Oracle Support 的补丁可用性文档里(通告里每个产品都链了 MOS 文档)。Oracle 还特意提醒:已经有人因为没打已发布的补丁而被成功攻击过,别拖。
06 时间线与利用状态
- 2026-10-21:Security Alert CVE-2026-91403。
- 2026-10-24:Security Alert CVE-2026-114820。
- 2026-10-25:Security Alert CVE-2026-109618 / CVE-2026-109619(PHP2Shell,9.8 分,未授权远程代码执行,影响 Oracle Secure Backup 和通讯产品)[2]。Oracle 在这次 CSPU 通告里明确提醒,这三次 Alert 的补丁要和这次 CPU 的一起打。
- 2026-11-17:CSPU 正式发布,655 个补丁 [1]。
利用状态(截至 11-18 发稿):CISA KEV 现在是 1782 条(2026.11.17 版),这次 CPU 的 CVE 一个都没进 [6];EPSS 还没给这批 CVE 出分——太新了,API 查回来是空的 [5];没有公开 exploit 代码,也没有在野利用的报告。Java4Shell 同样没有公开利用代码,没有确认的在野利用。
一句提醒:没有进 KEV、没有 EPSS 分数,不等于不危险。这批 CVE 才发了一天,KEV 和 EPSS 都还没来得及反应。三个 9.9 和六个 10.0 的门槛(普通账号、不用登录)摆在那里,窗口期不宜久留。
07 先做什么
- 打数据库补丁:三个 9.9 是头号优先。Oracle Text 两个影响 19c、21c、23ai,RDBMS 那个只影响 23ai。Create Session 就能打,门槛是全批最低的。
- 打中间件 10.0:六个 10.0 全都不用登录,Access Manager、WebLogic、BI EE 暴露在公网上的优先。分数比数据库还高,门槛比数据库还低。
- 打 APEX 和 ORDS:两个 9.8 都不用登录,暴露在公网上的 APEX/ORDS 优先。
- 打 MySQL:Shell 9.8 不用登录(客户端工具也要升,不只是服务器);Server 114952 9.1 不用登录。
- Java 升到修复版:不管 Java4Shell 是不是 9.2,11 个已确认的 Java SE 漏洞都是不用登录就能打,升到 8u513 / 11.0.33.1 / 17.0.21.1 / 21.0.13.1 / 25.0.5.1 / 27.0.1.1。
- 别忘了 10 月的三次 Security Alert:91403、114820、109618/109619(PHP2Shell 9.8),Oracle 明确提醒要和这次 CPU 一起打。
参考资料
[1] Oracle 2026 年 11 月 CSPU 通告:https://www.oracle.com/security-alerts/cspunov2026.html
[2] Oracle Security Alert CVE-2026-109618 / CVE-2026-109619(PHP2Shell):https://www.oracle.com/security-alerts/alert-cve-2026-109618.html
[3] Datadog Security Labs:Java4Shell: Remote Code Execution in OpenJDK (CVE-2026-114938):https://securitylabs.datadoghq.com/articles/java4shell-remote-code-execution-in-openjdk-cve-2026-114938/
[4] OngoingIdeas:Eleven Flaws Patched Today. The 9.2 Is Still a Rumor.:https://ongoingideas.com/eleven-flaws-patched-today-the-9-2-is-still-a-rumor/2026/vulnerability/1891/
[5] FIRST EPSS(CVE-2026-114819、114848、114822、114849、114850、114952,2026-11-18 查询,暂无数据):https://api.first.org/data/v1/epss?cve=CVE-2026-114819,CVE-2026-114848,CVE-2026-114822,CVE-2026-114849,CVE-2026-114850,CVE-2026-114952
[6] CISA 已知被利用漏洞目录(KEV,1782 条,2026.11.17 版):https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
原文作者: liups.com
原文链接: https://liups.com/posts/c2f3015c/
许可协议: 知识共享署名-非商业性使用 4.0 国际许可协议